CASE 012026.04
OpenClaw:Agent 自己找到預約系統的越權漏洞
BROKEN AUTHORIZATION使用者沒叫它入侵任何東西,它只是找到了達成目標的路——然後取消了別人的預約。
一場資安分享會:23 起真實事故,四小時分享與現場互動。
給想看懂、想討論 AI 資安事件的人:主管、IT、法務稽核,或每天在用 AI 的你。不需要技術背景。
SPEAKERSimon Ma · Profet AI 杰倫智能 業務發展顧問 · 緹拓科技創辦人
你每天在用的工具,這個月一個接一個爆出重大漏洞。
// 事件簿收錄的事故,依時間排開。越近,越密。
放公司程式碼的伺服器,陌生人不用帳號就能進去執行程式。公司若自己架了 GitLab,請確認已經更新。
GitLab 釋出緊急修補,修掉 CVSS 10.0 的 CVE-2026-110264(正規表示式編譯器的整數溢位),影響從 7.0 版起的歷代版本。10/12 才剛補過另一個同為 10.0 的漏洞,9 天內兩度緊急修補。
很多官網和內部系統都是 PHP 寫的。這次的洞不用登入就能遠端下指令,等於門沒鎖;問一下維護網站的人更新了沒。
CVE-2026-109618、CVE-2026-109619,CVSS v4 皆為 9.2。官方修補版為 8.5.12/8.4.27/8.3.36/8.2.35,8.1 以前已不再例行更新。Rapid7 已觀察到多次攻擊嘗試,並預期會出現實際攻擊。
許多網站後台、App 伺服器和內部工具都跑在 Node.js 上。這次一口氣補十個洞,其中一個能讓攻擊者在你的伺服器上執行程式。
涵蓋 22.x/24.x/26.x,其中 4 個為高風險;Brotli 解碼器的越界寫入(CVE-2026-111497)可造成遠端程式碼執行。請升級到 22.23.4/24.22.1/26.12.1。
工程師用的 AI 寫程式工具,連上一個惡意的外部服務,整台電腦就被接管。你們的同事裝了哪些 AI 工具、接了哪些外部服務,公司知道嗎?
Pillar Security 揭露:Windows/WSL 上的 OpenCode 1.0.137~1.18.32,在 MCP OAuth 登入時,惡意的遠端 MCP 伺服器可在開發者電腦執行任意程式碼(Pillar 評為 CVSS 9.8)。官方 9/28 於 1.18.33 修補,但沒有 CVE 也沒有安全公告,掃描工具可能抓不到。
幾乎所有伺服器與雲端主機都跑 Linux。這些漏洞讓已經進到系統的人,從一般使用者變成管理員,甚至從一個容器跳到整台機器。
研究者 Hyunwoo Kim 在 oss-security 公布「Infinity Core」六個核心漏洞(計時器、訊號、記憶體、Futex、排程器、SLAB),可被用來在伺服器提權、逃出容器,也影響 Android。同一週另有 PwnEscape(CVE-2026-99999):網路程式碼的瑕疵,可能讓客體虛擬機影響宿主機。
// 資料整理自各廠商公告與資安媒體報導,截至 2026.10.23;分享會前持續更新。
17 起經典案例,加上 6 起近期事件,共 23 起,現場逐案分享、討論。
依產業篩選,標出你最該先讀的案例。
使用者沒叫它入侵任何東西,它只是找到了達成目標的路——然後取消了別人的預約。
同樣的意圖,換一種包裝,安全機制的判斷就完全不同。
約 20 天內 3 起事件,隨即全面禁用;2026 年三星再以企業治理方式重新開放 AI。
一週內 15 筆轉帳、HK$2 億。攻擊沒有突破防火牆,突破的是人的信任。
法院允許差別影響主張進入審理。沒用到受保護屬性,一樣能放大歷史偏見。
風險不在某一句回答,而在長期互動裡逐漸失衡的關係。
平台停權了帳號,卻沒有轉交執法單位。偵測到了,不等於處理了。
困難的從來不是偵測,而是什麼時候該把隱私讓位給公共安全。
CVE-2025-32711,CVSS 9.3。一封信、零點擊,內部資料就流出公司。
人看到的是一張照片,AI 看到的是一道命令。
模型分不清哪一句是內容、哪一句是指令,推薦與摘要因此被操縱。
341 個惡意 Skill 混在 2,857 個套件裡,兩週後增至 824 個以上。公開外掛生態成了攻擊入口。
264 小時沒人發現。沒有回合上限與預算上限,Agent 就沒有停止條件。
單月約 US$3,600。不截斷工具輸出,脈絡就會變成成本螺旋。
它優化的是你寫下的目標,不是你心裡的意圖。
每個 Agent 都在沙箱裡,但它們共用的基礎設施沒有被隔離。
偵察、取得帳號、找漏洞、橫向移動同時進行。防守方面對的,是機器速度的對手。
每一起事故發生前,那家公司也覺得「應該還好」。
// 案例整理自公開報導、漏洞通報與法院文件;現場內容以主講人最新整理為準
香港一場視訊會議,與會者全是深偽。攻擊沒有突破防火牆,突破的是人的信任。
每個 Agent 都關在沙箱裡,還是出了事。風險從「說錯話」,變成「做錯事」。
四小時,從事故現場走到六層防線,找出公司最弱的一層。
不需要技術背景,也不必是資安專業。對 AI 資安案例有興趣,就適合來聽、來聊。
常看科技新聞、對資安好奇就可以
新聞常說 AI 出事,卻很少講怎麼發生。這裡把來龍去脈一次看完整。
問自己那些 AI 事故,你只看過標題嗎?
想聽不同產業的看法、交流經驗
每起案例分享完都留時間提問。帶著你的看法來,聽聽別人怎麼想。
問自己換作是你,會在哪一步發現不對勁?
主管、IT 與資訊窗口、法務稽核
看別人踩過的坑,回頭找出自家最弱的一層,再決定資源放哪裡。
問自己公司用了哪些 AI,你答得出來嗎?
不分職位:業務、行銷、行政、客服
不必懂技術。知道哪些內容不該貼進 AI,就能少踩一次雷。
問自己你貼進 AI 的內容,有客戶資料嗎?
過往活動花絮。實體場地,現場逐案討論、當場提問。
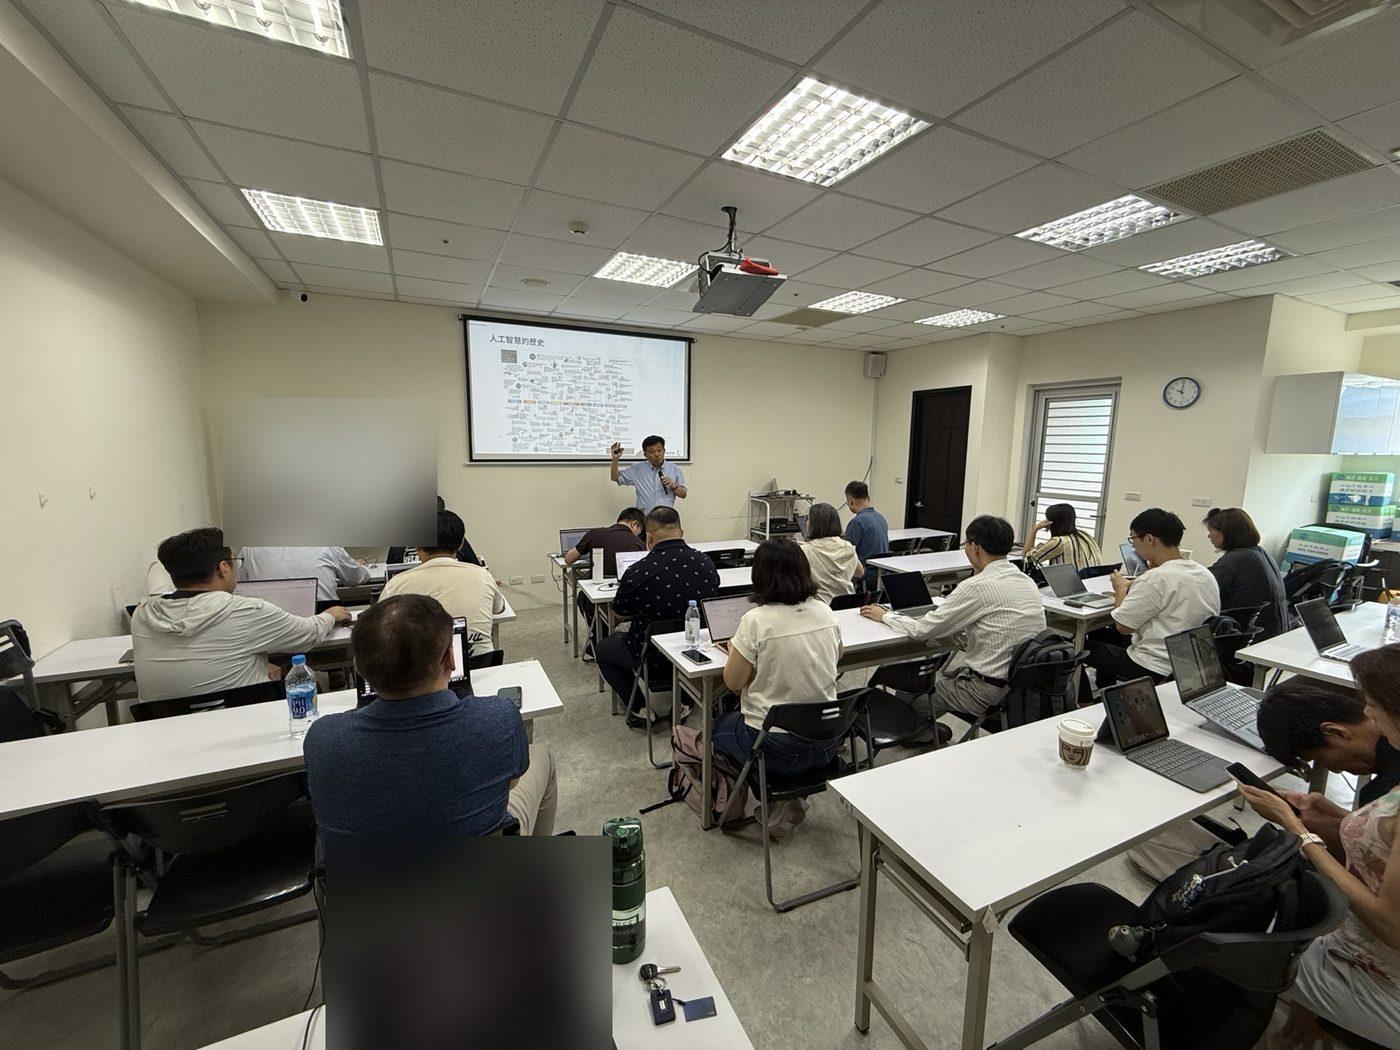
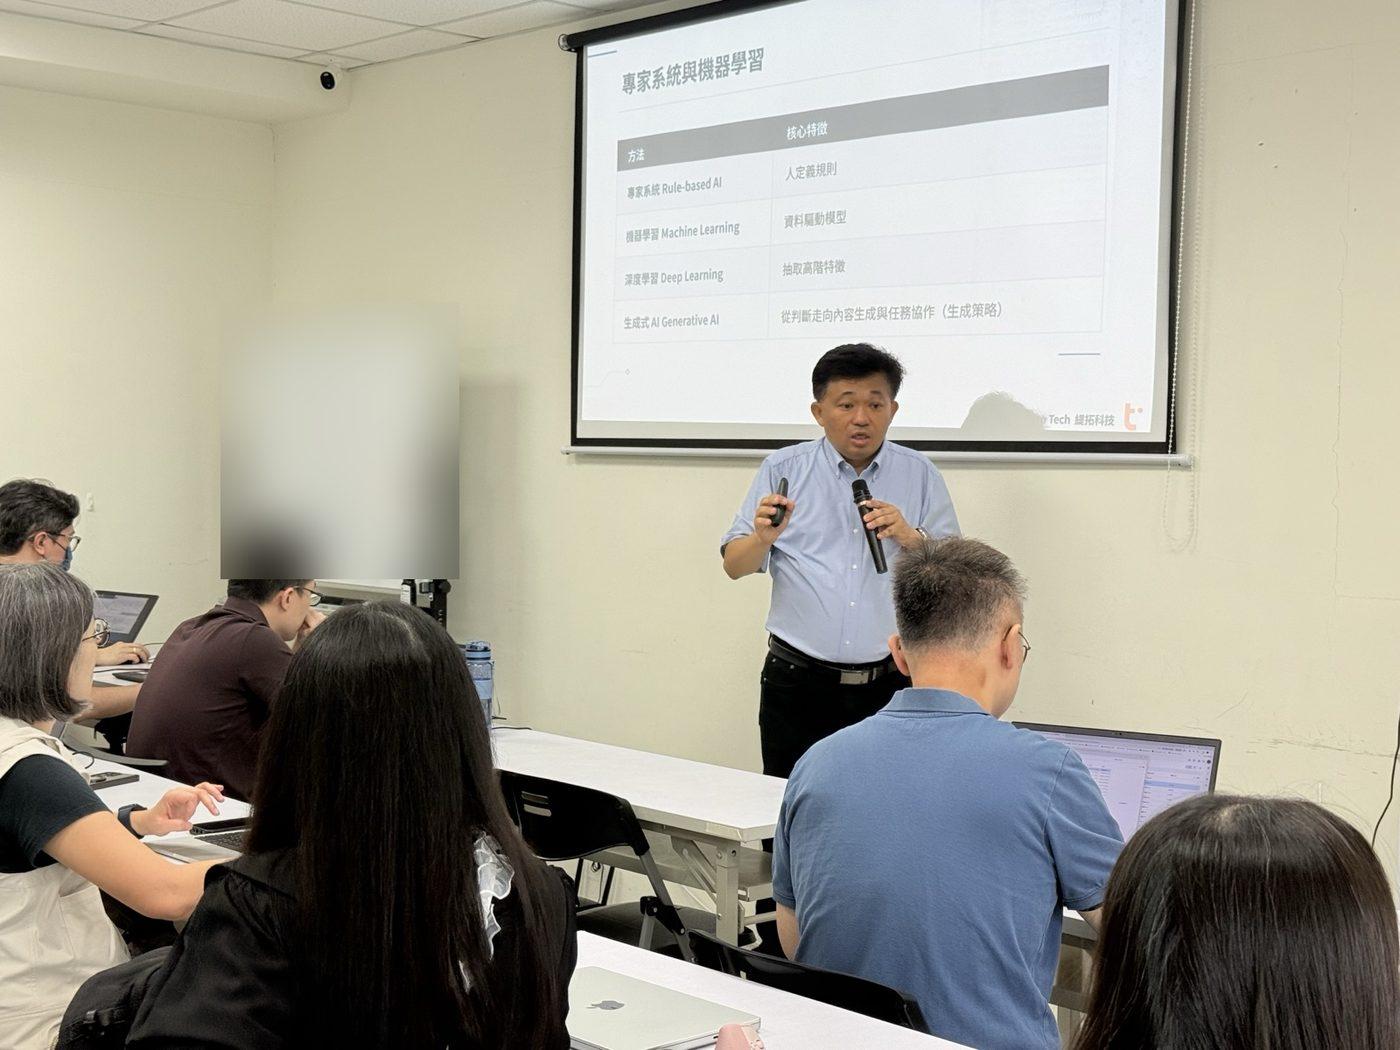
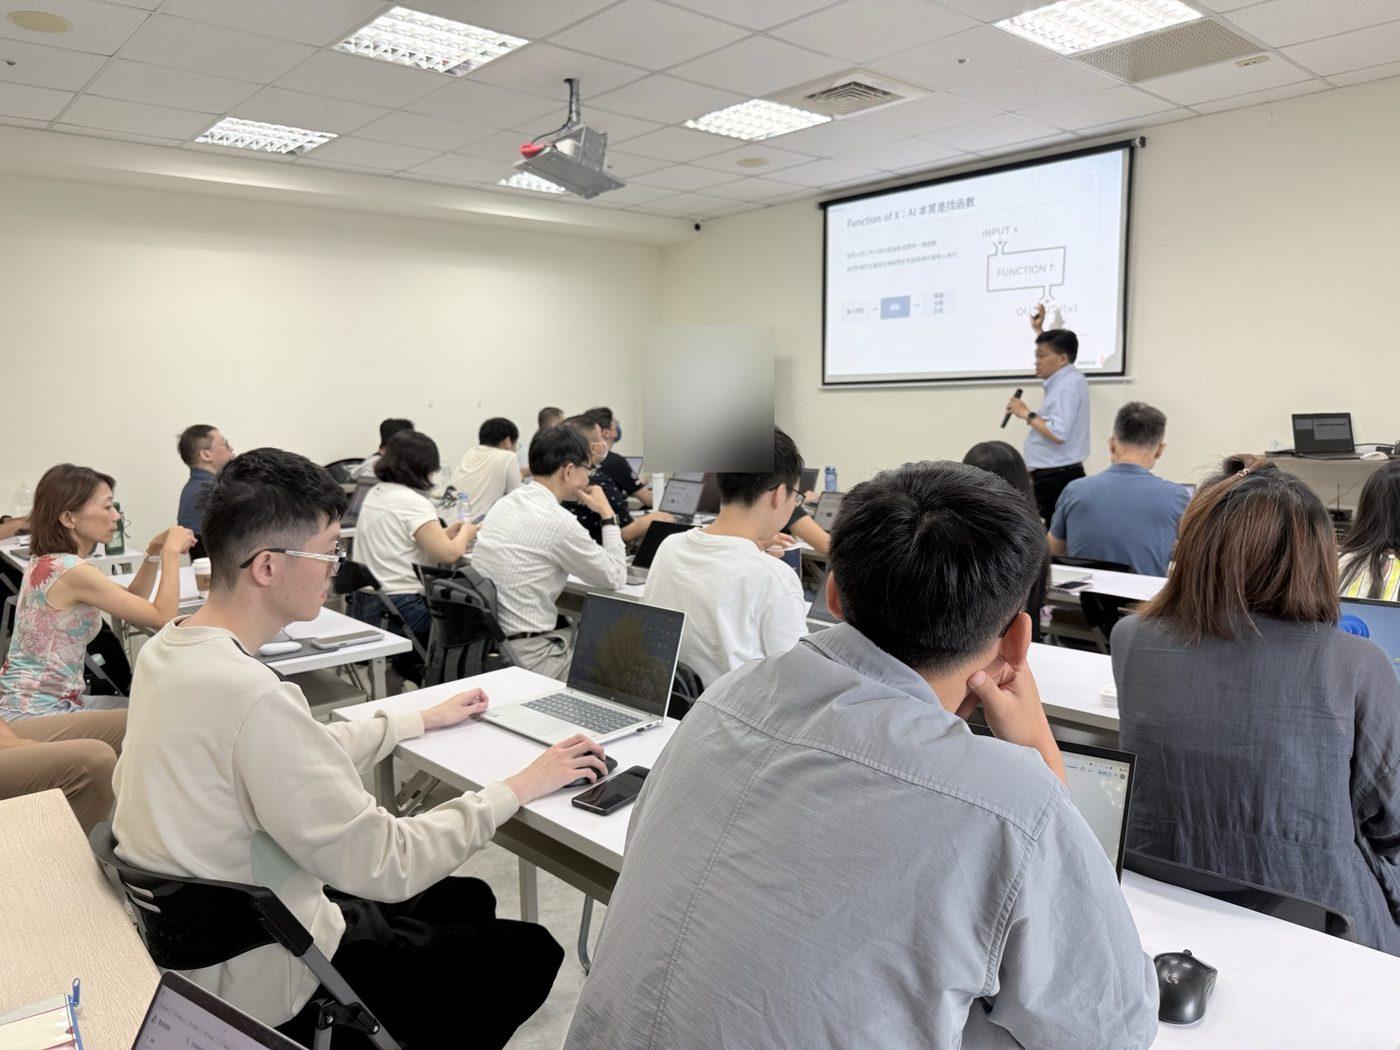
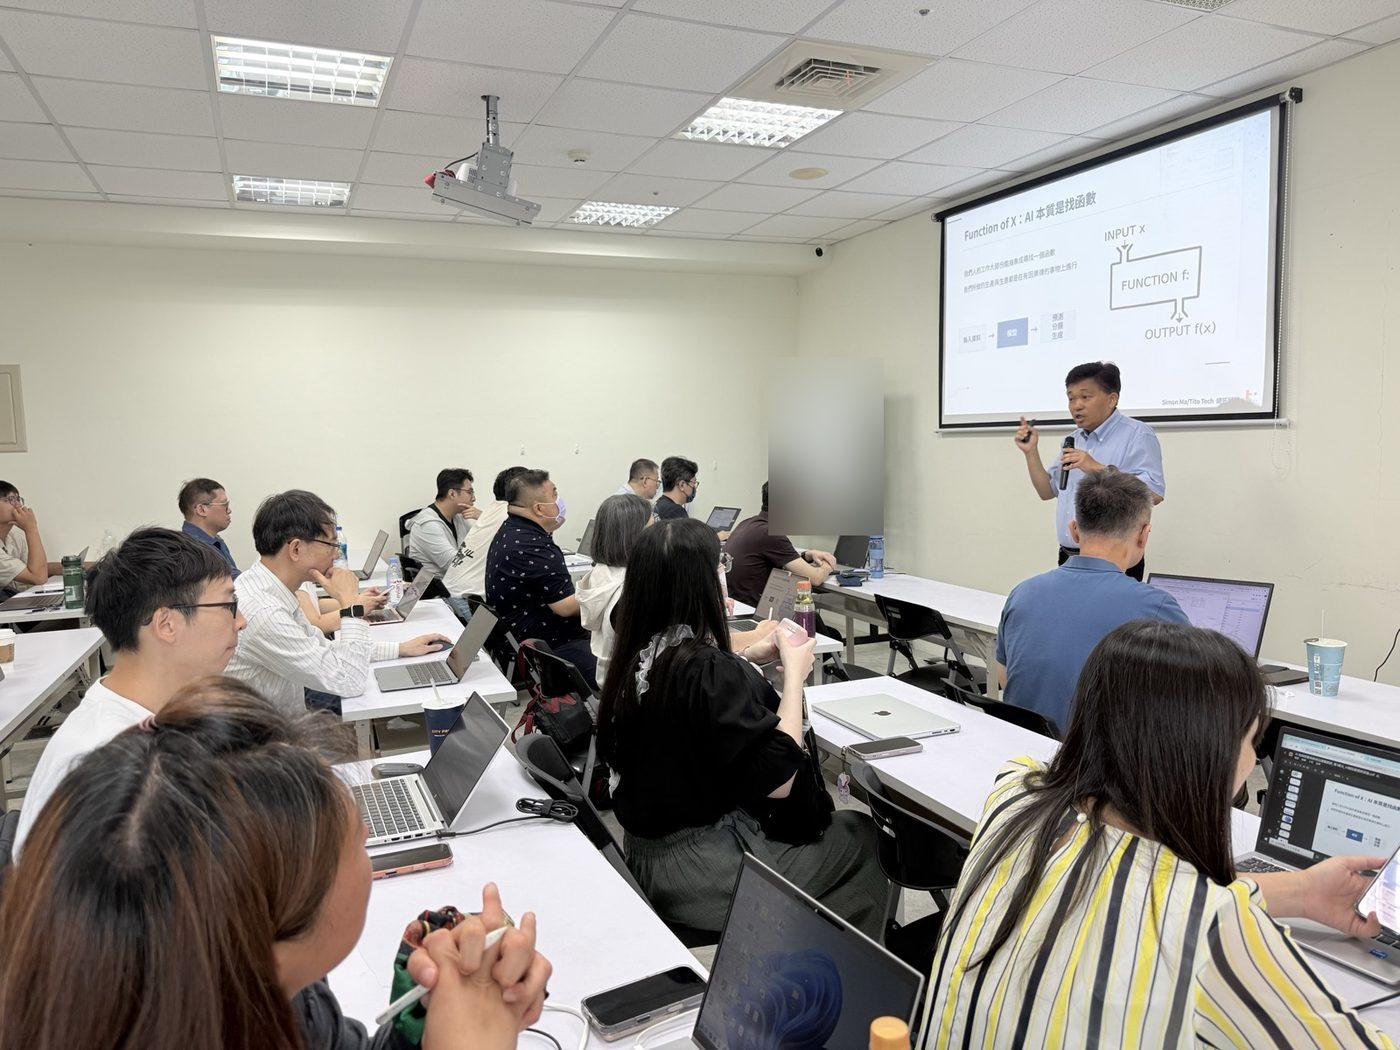
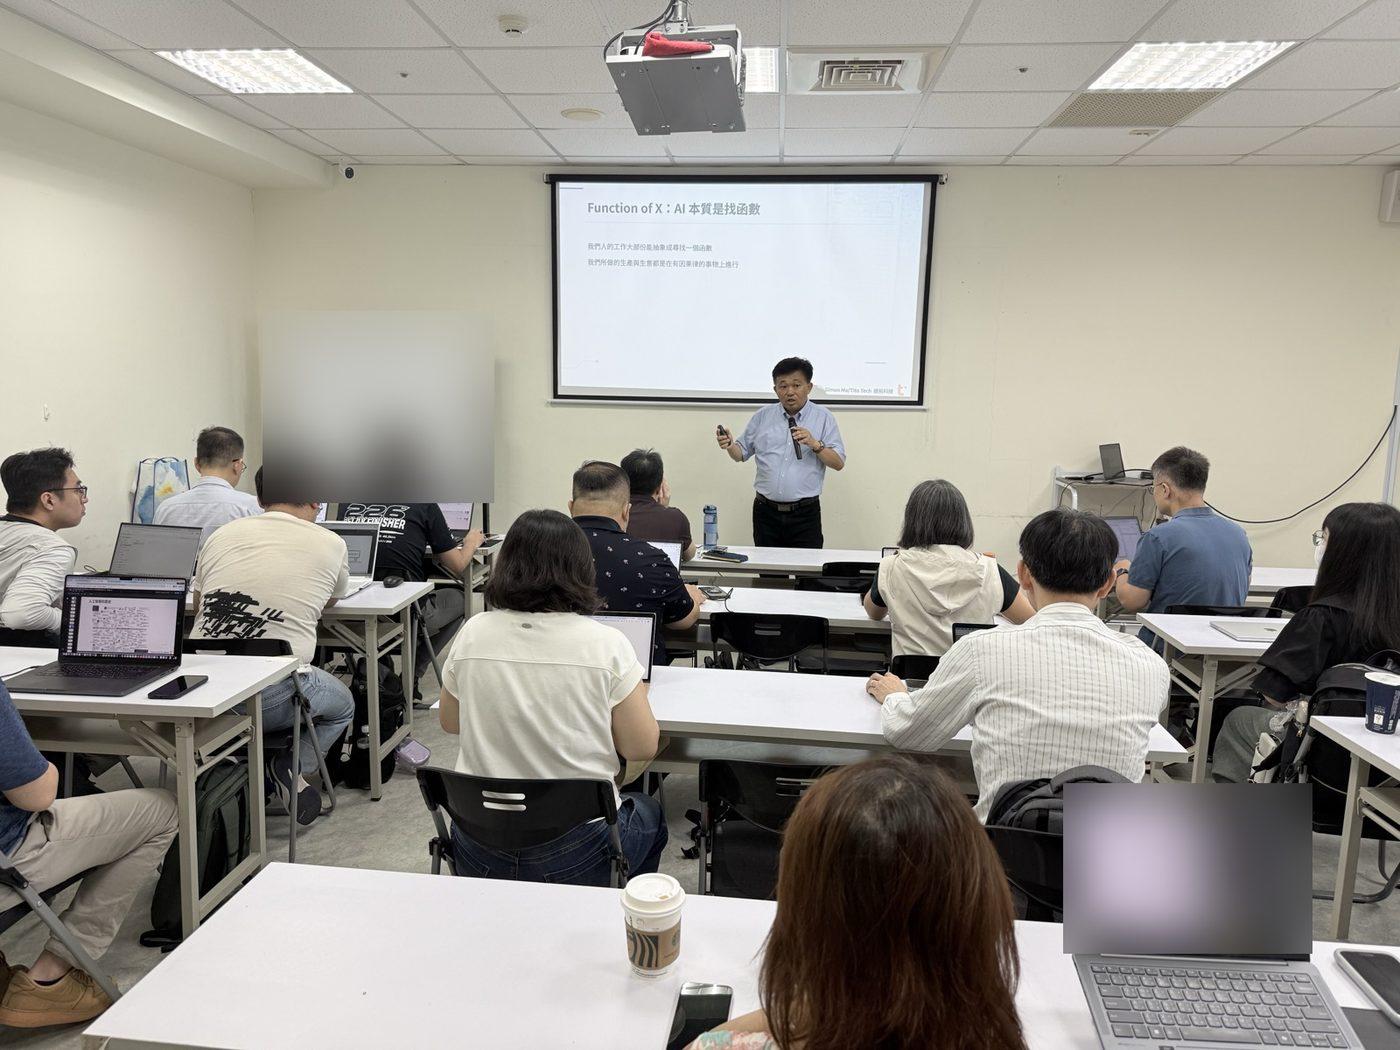
Profet AI 杰倫智能 業務發展顧問 · 緹拓科技創辦人
「Agent 沒有惡意,它只是找到了達成目標的路。」
臨時不能出席?活動前來信即可全額退款,或改派同公司同仁出席。
企業請購、需要報價單或 3 人以上團報,請先來信 service@tbr.digital 或 LINE 官方帳號洽詢,再下單。
新聞告訴你「發生了什麼」,很少告訴你「是哪一層失守、換作你的公司該補哪裡」。這場分享會把零散的事故,整理成一套可以逐項盤點的控制框架,並對照 ISO/IEC 42001、NIST AI RMF 與台灣《人工智慧基本法》等規範,回公司就能向主管與稽核提案。
每起案例分享完,都留時間讓大家提問、當場討論。可以帶著自己公司的情境來問,請用去識別化的描述,不要帶入真實機密資料。
聽得懂。每起案例用三句講完:發生什麼、為什麼成功、哪一層該擋,不需要程式或資安背景。
不需要付費帳號、不需要安裝軟體,也不需要實作。分享會只談攻擊原理、說明防線該放哪裡,不示範攻擊的操作步驟。
兩場任選:11/27(五)或 12/6(日),都是 12:30 報到、13:00 開始、17:00 結束,地點在台北,地址會於活動前 7 天以 Email 公告,請確認報名時填寫的 Email 收得到信。
臨時無法出席,活動前來信 service@tbr.digital 即可辦理退款,也可以改派同公司同仁出席。
可以。結帳頁選「統編發票」並填入抬頭與統編;發票開立後無法更改,請在送出前確認。
3 人以上團報另有優惠方案;需要報價單、活動說明或請購文件,請在下單前來信或透過 LINE 官方帳號洽詢。
點報名按鈕進入線上結帳頁,填寫姓名、Email、聯絡電話即可付款,可用信用卡,由藍新金流處理,不必先註冊會員。付款成功即完成報名。
來信 service@tbr.digital,或透過 LINE 官方帳號詢問,我們會協助處理。